Значение IP-адреса 5.101.157.177 в современной сети
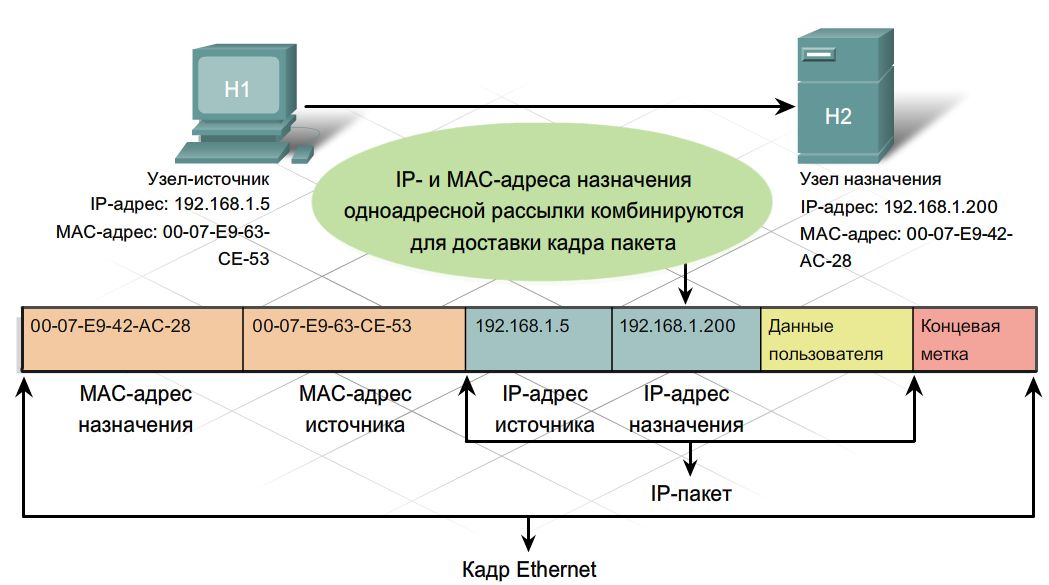
IP-адрес https://mosobltrotuar.ru 5.101.157.177 представляет собой уникальный идентификатор устройства в компьютерной сети. Такой адрес позволяет устройствам обмениваться информацией посредством протокола IP, который лежит в основе интернета и локальных сетей. Вся сетевая активность — от посещения сайтов до отправки электронной почты — требует наличия корректного IP-адреса. При этом 5.101.157.177 может принадлежать конкретному серверу, интернет-провайдеру или организации.
Важно учитывать, что IP-адреса классифицируются на статические и динамические. Статический адрес закрепляется за конкретным устройством и не меняется длительное время, что помогает организовать стабильное взаимодействие между клиентом и сервером. Динамический адрес, напротив, может меняться при каждом новом подключении к сети. Точный тип адреса 5.101.157.177 зависит от настроек провайдера, предоставляющего интернет-услуги.
Точная дата и время: 04.01.2026 02:54:46
Дата и время 04.01.2026 02:54:46 указывают на конкретный момент с высокой точностью. Такие временные отметки крайне важны для различных областей — например, для журналов событий, анализа сетевого трафика или хронологического учета транзакций. В современных системах синхронизация времени поддерживается с помощью протоколов вроде NTP, чтобы обеспечить точность и согласованность на разных устройствах.
Такой формат даты и времени — год, месяц, число, часы, минуты, секунды — позволяет определить конкретный момент с максимальной детализацией и использовать информацию для регистрации активности пользователя или системных процессов. В документации или отчетах подобные временные метки помогают установить хронологический порядок событий, выявить аномалии или ошибки.
Применение IP и временных меток в информационной безопасности
style="" />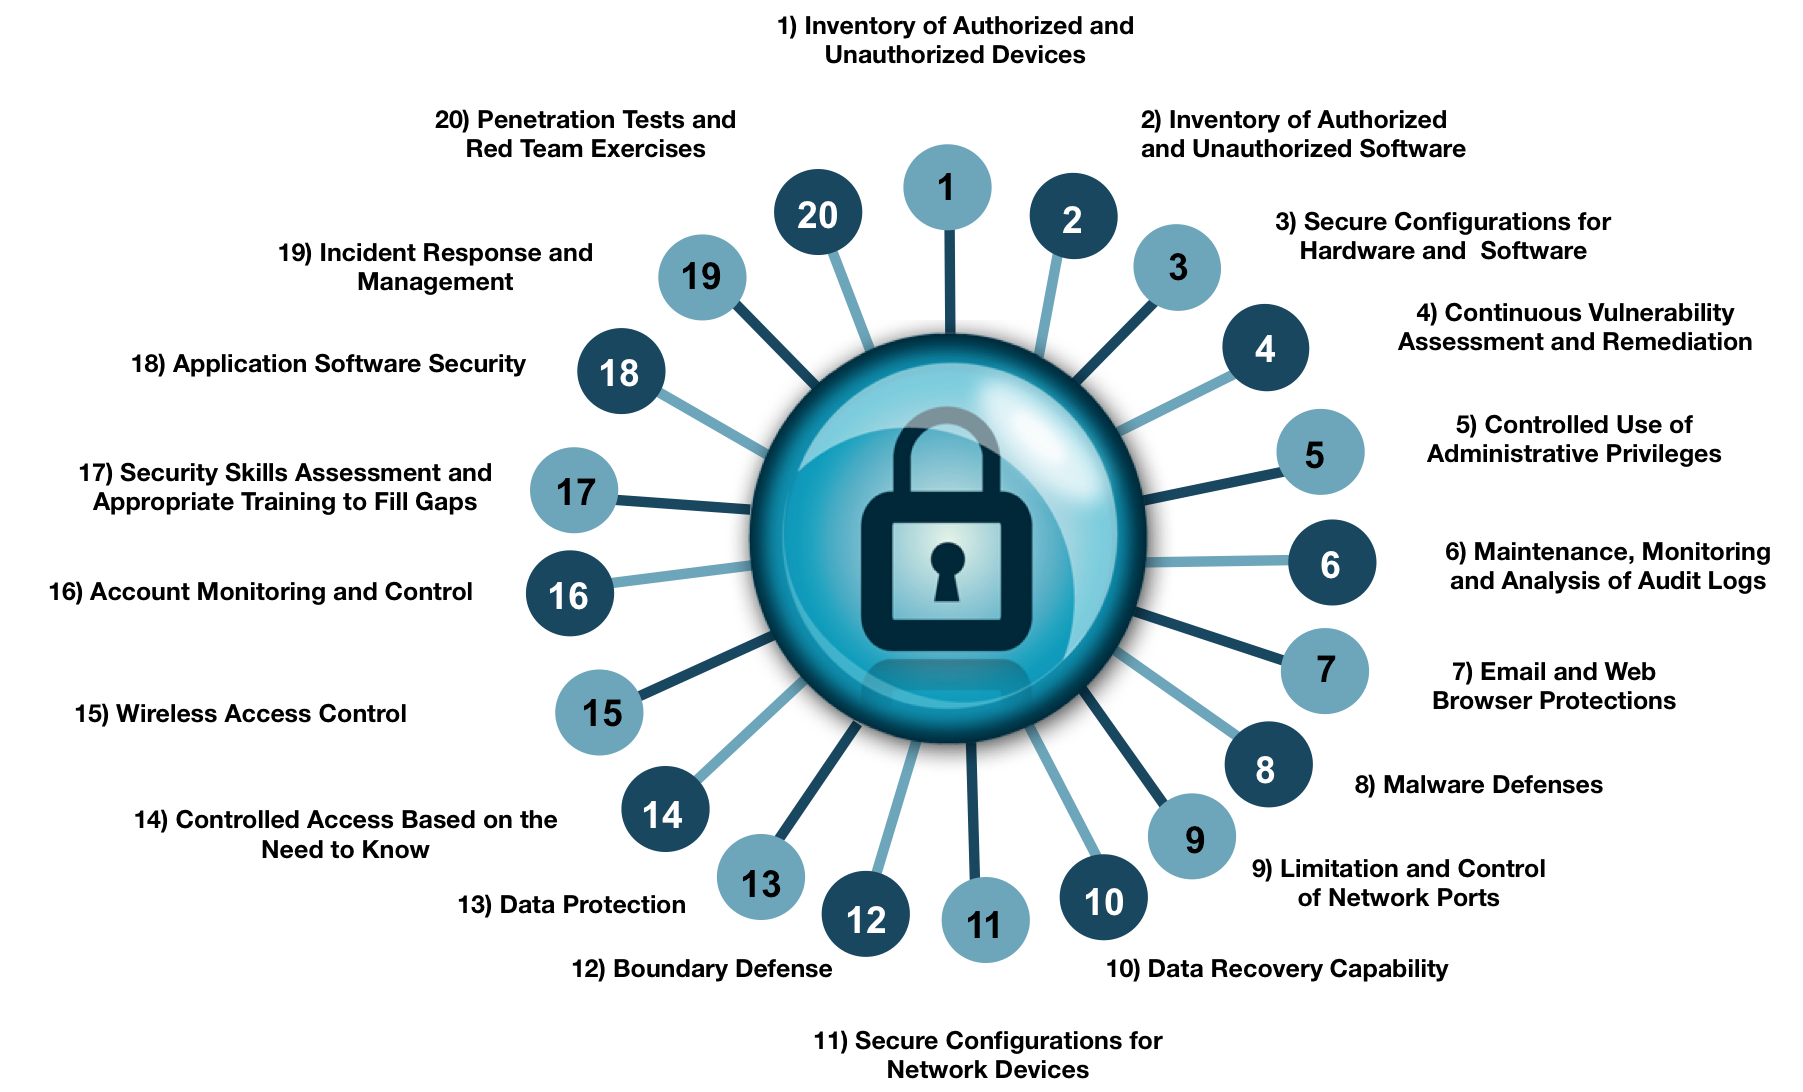
Использование IP-адресов совместно с точными временными метками является важным инструментом в области информационной безопасности. Такие данные помогают осуществлять мониторинг, отслеживание и анализ событий, связанных с доступом к системам и ресурсам. В случае обнаружения подозрительной активности, специалисты могут определить источник угрозы по IP-адресу и момент времени, когда событие произошло.
Кроме того, эти данные активно применяются для выявления попыток взлома, DDoS-атак, мошенничества и несанкционированного доступа. В журналах безопасности записываются сведения, включающие IP-адреса и временные метки, что позволяет вести детальный аудит и быстро реагировать на инциденты. Внедрение такой практики помогает защитить конфиденциальную информацию и уменьшить риски потерь для организаций.
Технические аспекты хранения и анализ данных с IP и временными метками
Хранение больших объемов данных с указанными IP-адресами и точными отметками времени требует применения специализированных решений для управления данными — баз данных, систем логирования, аналитических панелей. Для эффективного анализа используют методы фильтрации, агрегации и визуализации, что позволяет быстро выявить важные закономерности.
Современные технологии позволяют обрабатывать миллионы записей событий с привязкой к IP и времени, что используется в сфере кибербезопасности и мониторинга сетевой инфраструктуры.
При этом важным фактором является корректное форматирование и стандартизация данных, чтобы обеспечить совместимость и точность извлечения информации. Использование временных штампов в формате ISO и проверка соответствия IP-адресов необходимым стандартам облегчают интеграцию данных из разных источников.
В конечном итоге, такие процессы помогают своевременно принимать решения, предотвращать инциденты и поддерживать стабильное функционирование информационных систем.
- Мониторинг сетевого трафика.
- Анализ логов безопасности.
- Верификация пользователей.
- Экспресс-реакция на инциденты.